La cyberattaque contre le froid commercial touche des centaines de magasins
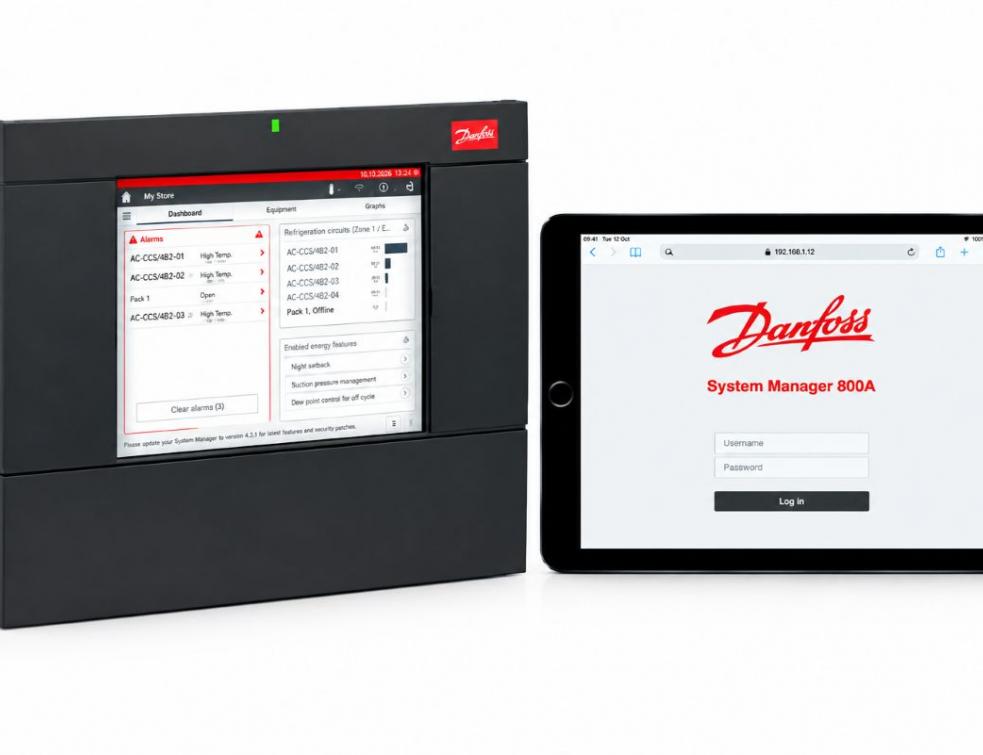
Dans la nuit du 11 au 12 octobre, une cyberattaque a pris le contrôle de deux modèles de régulateurs Danfoss qui pilotent chambres froides et meubles réfrigérés de super- et hypermarchés et augmenté les températures
Publi-Information 

Le CERT-FR (French Computer Emergency Response Team), l'entité gouvernementale française assurant la mise en œuvre opérationnelle de la fonction d'autorité de défense des systèmes numériques d'intérêt pour la nation au sein de l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’information), a donné l’alerte le 12 octobre au matin, révélant un 'incident de sécurité ciblant les régulateurs Danfoss série AK-SM et AK-SC". Les pirates ont détourné une fonction légitime de ces régulateurs : la gestion du dégivrage.
Les régulateurs AK-SM et AK-SC disposent d’une interface d’administration accessible depuis un navigateur internet. Cette interface envoie également des alertes vers les chargés de maintenance lors d’un dysfonctionnement. La connexion à internet a été utilisée pour modifier les paramètres de pilotage du dégivrage, contraignant les meubles réfrigérés à porter leur température de dégivrage à 50 °C et à la maintenir pendant plusieurs heures. Ce qui a ruiné le contenu des meubles réfrigérés. Saisi de l’affaire, le Parquet de Paris évoque même des départs de feu causés par ces températures élevées maintenues longtemps.

Le logiciel du régulateur AK-SM 8xxA présentait des vulnérabilités. Danfoss a publié des corrections, qui n’ont pas été mises en œuvre sur le terrain. © Danfoss
Des vulnérabilités identifiées
En mars 2025, Danfoss a publié une nouvelle version (4.2) du logiciel de pilotage des contrôleurs AK-SM 8xxA. Baptisée CVE-2025-41450, le correctif modifiait un mécanisme d’authentification pouvant permettre de contourner certaines protections. Danfoss a publié le 1er août 2025, une nouvelle version (4.3.1) pour corriger deux nouvelles vulnérabilités, baptisée CVE-2025-41451 et CVE-2025-41452. Elles permettaient à un acteur identifié par le système d’ordonner au régulateur d’exécuter des commandes qui les étaient transmises. Claroty TEAM82, un spécialiste de la défense des réseaux industriels, de santé et commerciaux, a publié deux analyses des vulnérabilités des régulateurs Danfoss, identifiant une menace élevée dans le cas des régulateurs AK-SM8xxA s’ils sont équipés d’un logiciel antérieur à la version, ainsi qu’une menace moyenne sur le même régulateur.
D’ailleurs, dans la liste des vulnérabilités identifiées par Claroty TEAM82, on se trouve face à une liste des grands noms de l’industrie : Trane, Schneider-Electric, Johnson Controls, Copeland, Metz Connect, Samsung, ABB, … Les chercheurs de Claroty TEAM82 ont identifiés 2 765 contrôleurs AK-SM 800A directement accessibles par internet et le 9 août 2026, ils publiaient une alerte au titre prémonitoire "Freeze the controler, Defrost the food" décrivant pratiquement exactement ce qui vient de se produire.
Danfoss expose au Salon IBS à Paris, les 14 et 15 octobre. Ce sera l’occasion de leur demander un complément d’information.
Des dégâts considérables
Plusieurs chaînes de supermarchés ont été touchées, ce qui se traduit par environ 500 magasins attaqués : Leclerc, Intermarché, Monoprix, Système U, Carrefour, Netto, … La liste continue de grandir. Les dégâts, selon le Parquet de Paris, atteindraient des millions d’euros.
Pour l’instant, l’image de Danfoss n’est pas atteinte : l’entreprise a réussi une émission obligataire de 500 millions d’euros le 12 octobre, d’une maturité de 5,5 ans avec un rendement à 4,361 %. L'émission a été largement sursouscrite par les investisseurs, enregistrant une demande globale de près de 3 milliards d'euros. La question de la responsabilité se pose tout de même.
Selon les chaînes, les magasins et leurs équipements techniques dans les réseaux d’indépendants appartiennent à leurs exploitants. La maintenance des systèmes de froid est confiée à des frigoristes. Leur rôle est principalement d’intervenir en cas de pannes et d’assurer un entretien régulier. Il n’est pas certains qu’ils soient formés aux problèmes de vulnérabilité des solutions de communication dont disposent ces installations, ni même que ce problème figure dans leurs contrats.

Danfoss a publié des correctifs, alerté sur les risques associés aux équipements en fin de vie, mais sans doute pas avec assez de force. Plusieurs générations de contrôleurs ont présenté des vulnérabilités et de nombreux produits affectés demeurent en exploitation : le message n’est pas parvenu aux décideurs. Le CRA (Cyber Resilience Act) européen, qui entre en vigueur au 1er janvier 2027, pourrait forcer tout le monde à prêter attention à la cybersécurité. © Danfoss
L'auteur de cet article
Articles qui devraient vous intéresser
Pour aller plus loin ...